Un ciberataque afectó los sitios web de 178 organizaciones internacionales, entre ellas BBC, CNN, IKEA, Zoom, Air France-KLM y HSBC, el lunes 16 de noviembre de 2026. Los responsables introdujeron código malicioso mediante una plataforma utilizada por grandes empresas para administrar y personalizar sus páginas de internet.
El ataque buscaba robar información de tarjetas bancarias, desviar transferencias de criptomonedas e infectar dispositivos iPhone y iPad. La operación fue detectada por el investigador de ciberseguridad Scott Helme, quien identificó la distribución del programa malicioso a través de una herramienta de la compañía tecnológica Optimizely.
La empresa confirmó el incidente y comunicó que había bloqueado la vulnerabilidad y retirado el código malicioso de los proyectos afectados. El ataque ocurrió el 16 de noviembre y sus detalles fueron difundidos entre el lunes y el martes 17.
BBC, IKEA, Zoom y otras empresas estuvieron entre los afectados
La investigación identificó 188 fragmentos de código infectados, utilizados en sitios de 178 organizaciones. Entre las empresas y plataformas que aparecieron en el análisis se encuentran:
- BBC y CNN, medios de comunicación internacionales.
- IKEA, empresa de muebles y artículos para el hogar.
- Zoom, plataforma de videoconferencias.
- Air France-KLM, grupo de transporte aéreo.
- HSBC, en su sitio de Emiratos Árabes Unidos.
- Salesforce y GitLab, plataformas de servicios tecnológicos.
- Equifax, empresa de información crediticia.
- Ledger, compañía relacionada con criptomonedas.
- Peacock, servicio de entretenimiento digital.
Los atacantes no necesitaron ingresar directamente a los servidores de cada organización. Aprovecharon una herramienta externa que esas páginas ya utilizaban y que sus sistemas consideraban confiable.
Al visitar uno de los sitios afectados durante el incidente, los usuarios podían recibir instrucciones maliciosas ejecutadas desde su navegador.
La exposición al código no significa que todos los visitantes hayan sufrido un robo de información o una infección. Los riesgos dependían de las acciones realizadas, las características del dispositivo y las protecciones de seguridad disponibles.
Así funcionó el ataque mediante Optimizely
Optimizely ofrece herramientas que permiten a las empresas modificar elementos de sus páginas, probar distintas versiones y personalizar contenidos para los visitantes.
Los delincuentes aprovecharon una vulnerabilidad en su plataforma Web Experimentation para introducir instrucciones JavaScript en proyectos de clientes.
Ese código se distribuía mediante archivos que las páginas cargaban normalmente. Como procedía de una herramienta utilizada por las empresas, podía ejecutarse en los navegadores sin necesidad de modificar directamente el sitio principal.
El programa malicioso tenía distintas funciones. Una de ellas era recopilar datos de tarjetas de pago introducidos en formularios. Otra permitía sustituir direcciones de billeteras de criptomonedas cuando los usuarios intentaban realizar transferencias.
También incorporaba mecanismos para obtener cookies de navegación y capturas de pantalla, además de herramientas dirigidas a explotar vulnerabilidades de iOS, el sistema operativo de los dispositivos móviles de Apple.
La investigación técnica de Scott Helme sobre el ataque a Optimizely documentó cómo se distribuyeron estos programas mediante archivos aparentemente legítimos.
Los hackers recibieron alrededor de 7 mil dólares en criptomonedas
El investigador identificó movimientos hacia billeteras vinculadas con los atacantes por aproximadamente 7 mil 40 dólares, registrados durante unas nueve horas del 16 de noviembre.
La cifra corresponde a los fondos identificados en esas billeteras y no representa necesariamente la totalidad de las pérdidas económicas ocasionadas por el ataque.
El código malicioso podía alterar direcciones de criptomonedas durante las operaciones de los usuarios, enviando los recursos a cuentas controladas por los delincuentes.
Los especialistas también detectaron herramientas destinadas a atacar dispositivos Apple, conocidas como Coruna y DarkSword, además de programas utilizados para extraer información financiera.
Un análisis de Netskope Threat Labs, publicado el 17 de noviembre, confirmó la distribución de estos componentes y documentó que distintas medidas de seguridad bloquearon numerosas conexiones hacia la infraestructura de los atacantes.
Optimizely bloqueó la vulnerabilidad y eliminó el código
Tras identificar el incidente, Optimizely informó que bloqueó la vía utilizada por los atacantes, eliminó las instrucciones maliciosas y estableció comunicación directa con los clientes afectados.
La empresa también implementó medidas adicionales de seguridad para proteger su plataforma de experimentación web.
Los investigadores observaron una reducción progresiva de los archivos infectados durante el 16 de noviembre, mientras las acciones de contención retiraban el código de los proyectos comprometidos.
El incidente afectó a organizaciones de distintos países y sectores, desde aerolíneas hasta bancos, medios de comunicación y compañías tecnológicas.
Qué hacer si visitaste alguno de los sitios afectados
La investigación de Scott Helme incluyó recomendaciones para las personas que visitaron páginas comprometidas el 16 de noviembre, especialmente aquellas que realizaron operaciones financieras.
Los usuarios de iPhone y iPad deben mantener actualizado su sistema operativo mediante las actualizaciones oficiales de Apple.
Quienes realizaron transferencias de criptomonedas durante esa jornada pueden revisar que la dirección utilizada corresponda con la del destinatario previsto y que las operaciones registradas sean correctas.
También es conveniente revisar los movimientos bancarios si se introdujeron datos de tarjetas en formularios de pago de alguno de los sitios afectados.
Estas medidas están dirigidas a quienes pudieron estar expuestos durante el periodo del ataque; la presencia de una empresa en la lista no significa que todas las personas que visitaron su página hayan resultado comprometidas.
¿Cómo proteger tus datos ante un ciberataque?
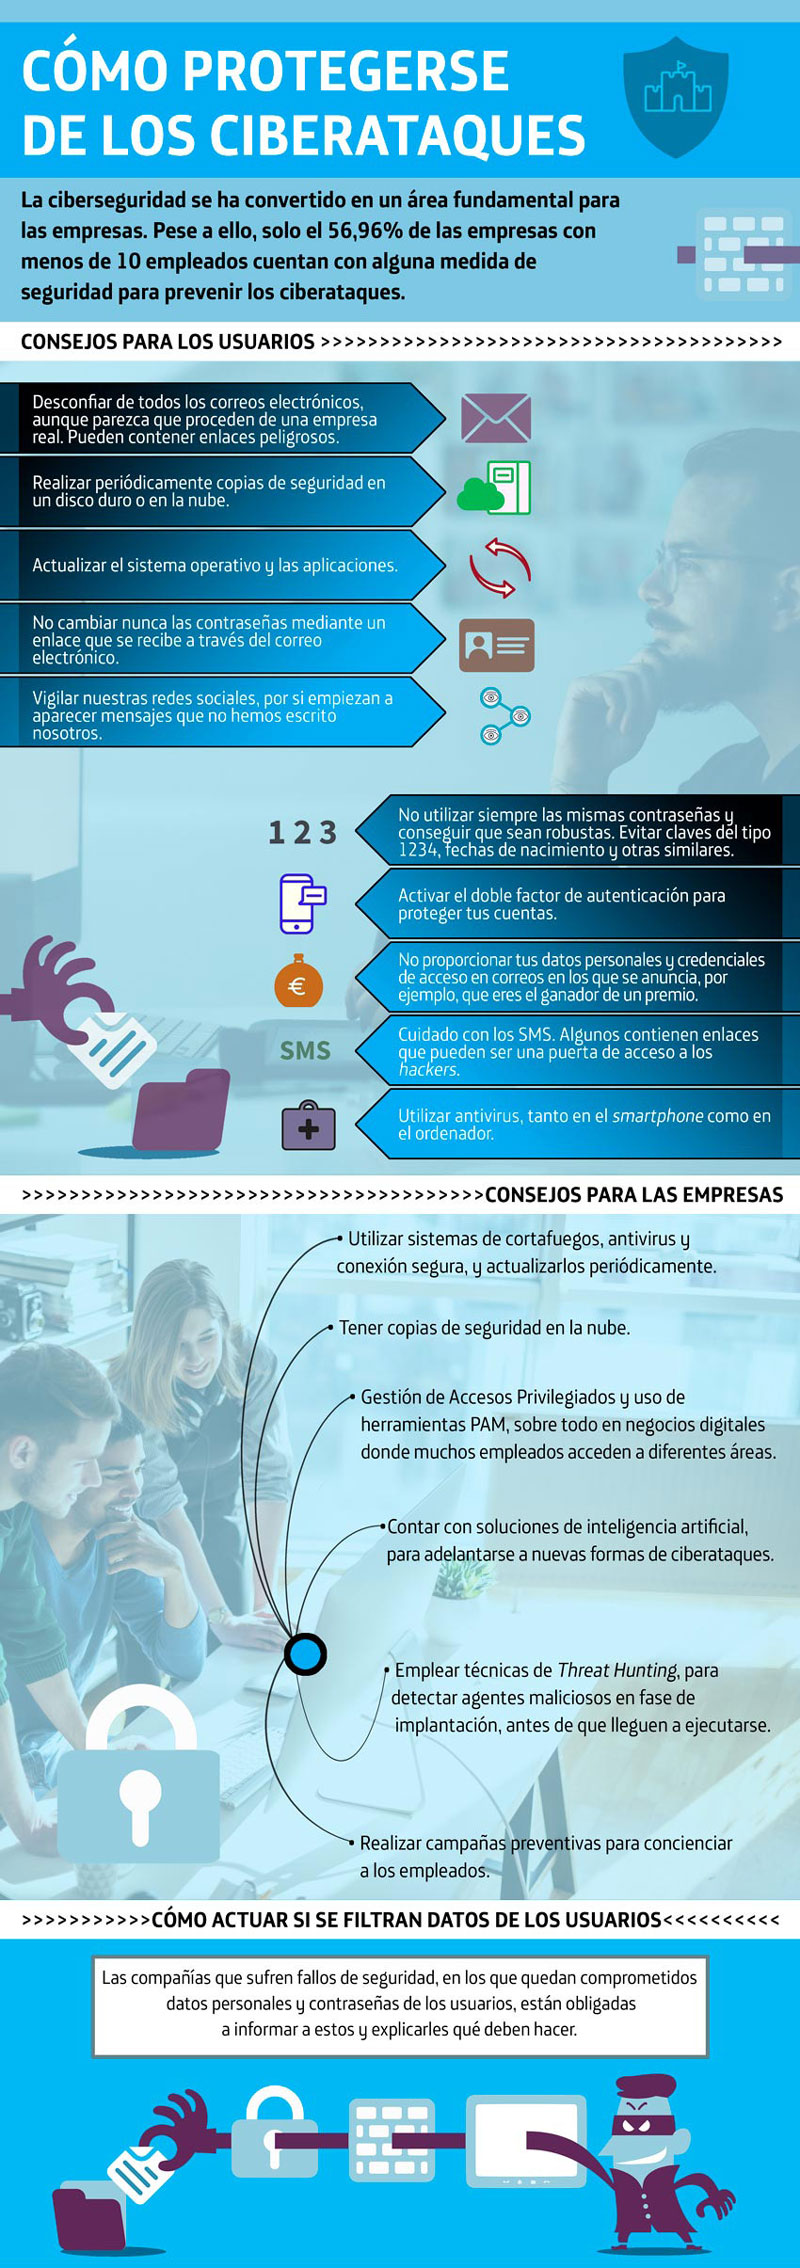
Aunque los usuarios no pueden evitar que una empresa sufra una vulneración informática, sí pueden adoptar medidas para reducir los riesgos:
Revisa tus movimientos bancarios: identifica y reporta cargos desconocidos.
- Activa la autenticación de dos factores: protege tus cuentas con una verificación adicional.
- Actualiza tus dispositivos: instala las actualizaciones de seguridad disponibles.
- Evita enlaces sospechosos: no compartas contraseñas ni datos financieros mediante mensajes desconocidos.
- Utiliza contraseñas diferentes: evita repetir claves en servicios bancarios y plataformas digitales.
- Protege tus criptomonedas: nunca compartas tus claves privadas ni frases de recuperación.
*BC

 162
 Me Gusta
 Comentar
 Compartir